كل يوم، يتعرض ملايين الحسابات للاختراق لأن كلمات مرورها ضعيفة جداً، أو مكررة، أو يمكن التنبؤ بها. معرفة كيفية إنشاء كلمة مرور قوية هي واحدة من أهم مهارات الأمان الرقمي التي يمكن لأي شخص تطويرها.
تبدأ كيفية إنشاء كلمة مرور قوية بفهم ما يجعل كلمة المرور عرضة للاختراق. كلمات المرور القصيرة، والكلمات الشائعة، والأنماط المتوقعة هي أول ما يجربه المهاجمون. كلمة المرور الآمنة حقاً تتغلب على كل هذه المتجهات الهجومية في آن واحد.
يجمع النهج الأكثر فعالية بين الطول، والعشوائية، والتفرد. كلمة المرور التي تتكون من 16 حرفاً على الأقل، ولا تحتوي على كلمات معروفة، وتختلف لكل حساب ستقاوم كلاً من أدوات الاختراق الآلية ومحاولات التخمين المستهدفة.
كيفية إنشاء كلمة مرور قوية: المبادئ الأساسية
لماذا يهم طول كلمة المرور أكثر من التعقيد
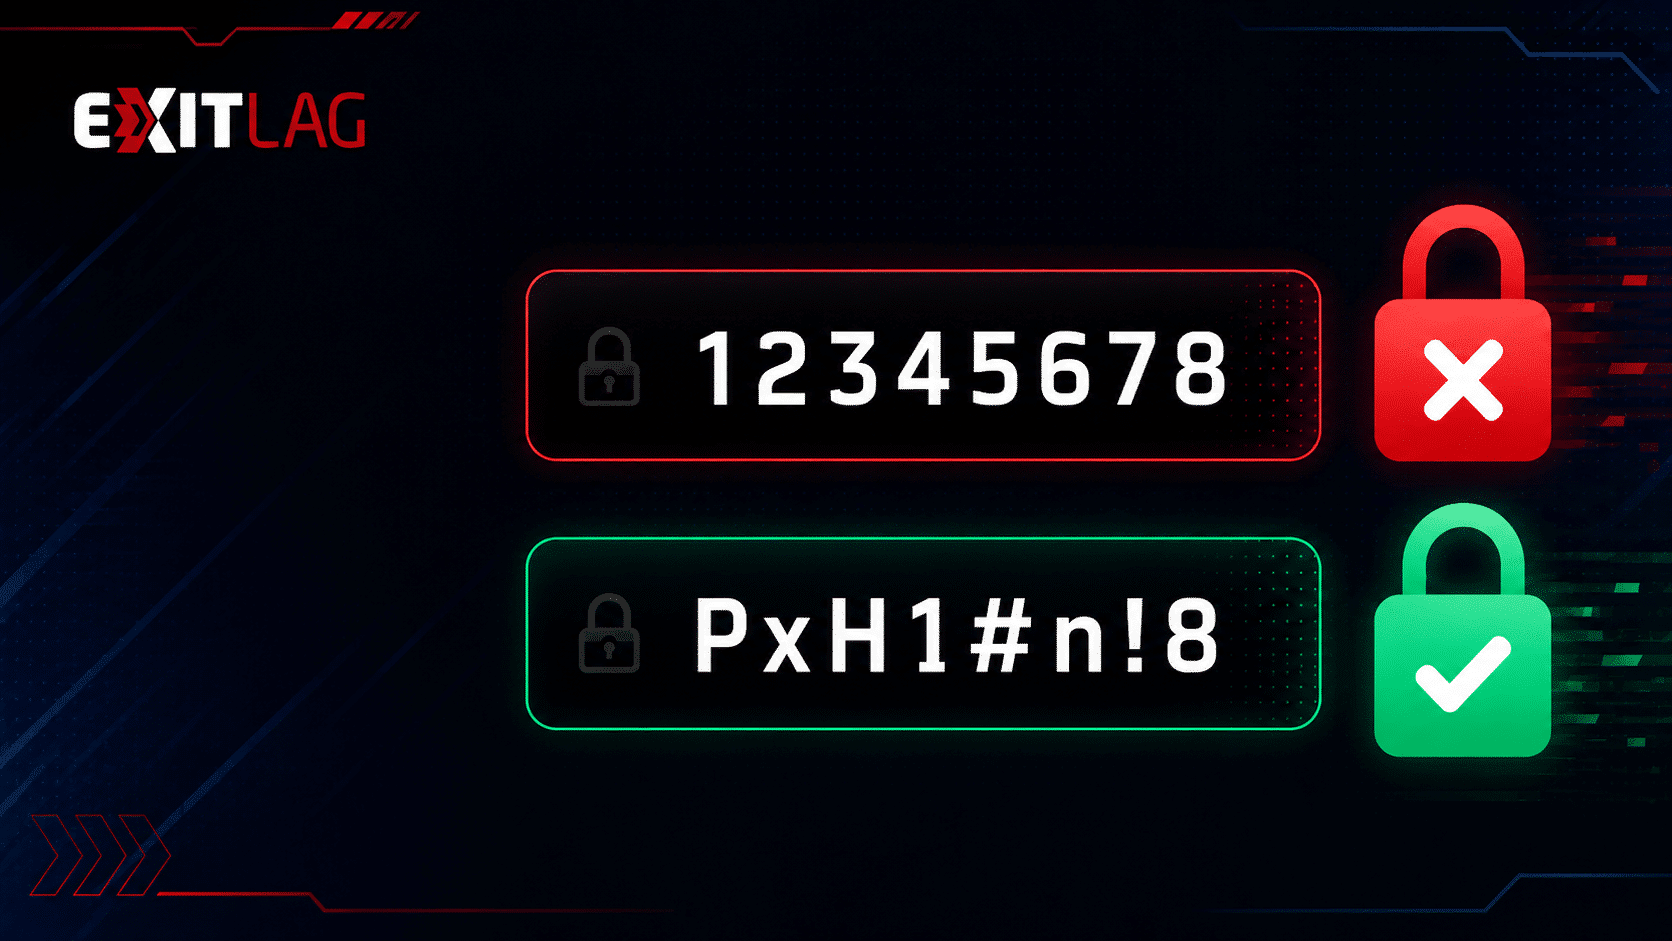
يعتقد الكثيرون أن كلمة مرور قصيرة مليئة بالرموز أقوى من واحدة أطول وأبسط. تُظهر الأبحاث باستمرار أن العكس هو الصحيح.
اعتبر هذه الحقائق:
كلمة مرور من 8 أحرف، حتى مع الرموز، يمكن اختراقها في ساعات بالأجهزة الحديثة.
كلمة مرور من 12 حرفاً بأحرف مختلطة تستغرق وقتاً أطول بكثير.
عبارة مرور من 16 حرفاً مكونة من كلمات عشوائية يمكن أن تستغرق آلاف السنين لاختراقها بالقوة الغاشمة.
كلمة مرور من 20 حرفاً بأحرف مختلطة يستحيل عملياً اختراقها بالتقنية الحالية.
يضاعف الطول عدد التركيبات الممكنة بشكل أُسّي. لذلك، كل حرف إضافي يزيد بشكل كبير الوقت اللازم لاختراق كلمة المرور.
كيف تصنع كلمة مرور قوية باستخدام عبارة مرور
عبارة المرور هي سلسلة من أربع إلى ست كلمات عشوائية غير مترابطة مدمجة في بيانات اعتماد واحدة. هذه الطريقة آمنة للغاية وأسهل في التذكر من سلسلة أحرف عشوائية.
أمثلة جيدة لعبارات المرور:
Marble!Giraffe$Thunder9Cloud
Pepper@Notebook#Jupiter7Swim
Silent$Volcano!Amber9Branch
تتبع هذه الأمثلة قاعدة أساسية: الكلمات غير مترابطة ببعضها البعض وبالمعلومات الشخصية. علاوة على ذلك، يتضمن كل مثال أرقاماً ورموزاً لإضافة التعقيد دون التضحية بسهولة التذكر.
أمثلة كلمات مرور قوية تعمل فعلياً
كيف تنشئ كلمة مرور قوية يمكنك تذكرها
إنشاء كلمة مرور قوية قابلة للتذكر أيضاً يتطلب نهجاً منظماً. إليك تقنيات مُثبتة:
اختر 4 كلمات غير مترابطة تماماً من فئات مختلفة (شيء، حيوان، مكان، فعل).
اجعل الحرف الأول من كل كلمة كبيراً.
أضف رقماً بين الكلمة الثانية والثالثة.
أدرج رمزاً بين الكلمة الثالثة والرابعة.
راجع النتيجة للتأكد من عدم ظهور أي معلومات شخصية.
اختبر قوتها باستخدام أداة فحص كلمات مرور موثوقة.
النتيجة هي بيانات اعتماد طويلة وغير متوقعة، ولا تزال ممكنة التذكر مع القليل من الممارسة.
ما الذي يؤهل كأمثلة كلمات مرور قوية
تشترك كلمات المرور القوية في هذه الخصائص:
طول إجمالي لا يقل عن 16 حرفاً
مزيج من الأحرف الكبيرة والصغيرة
رقم واحد ورمز خاص واحد على الأقل
لا كلمات معروفة من أي قاموس
لا معلومات شخصية (أسماء، تواريخ، عناوين)
فريدة لكل حساب فردي
في المقابل، هذه الأنماط تجعل كلمات المرور ضعيفة للغاية:
استخدام password أو 123456 أو qwerty
استبدال الأحرف بأرقام واضحة (مثل p@ssw0rd)
استخدام كلمة واحدة متبوعة بسنة
تكرار نفس كلمة المرور عبر مواقع متعددة
كيفية إنشاء كلمة مرور قوية يمكنني تذكرها: جدول الطريقة
| التقنية | مستوى الأمان | سهولة التذكر | الأفضل لـ |
|---|---|---|---|
| عبارة مرور عشوائية (4-6 كلمات) | عالٍ جداً | عالٍ | معظم الحسابات |
| مُولّدة بمدير كلمات مرور | أقصى | غير مطلوب | كل الحسابات |
| اختصار من عبارة | متوسط إلى عالٍ | عالٍ | بيانات احتياطية |
| استبدال الأنماط (p@ssw0rd) | منخفض | عالٍ | تجنب تماماً |
| كلمة واحدة + رقم | منخفض جداً | عالٍ | لا تستخدم أبداً |
اقتراح كلمة مرور قوية: استخدام مدير كلمات المرور
لماذا يُعد مدير كلمات المرور الحل الأفضل
أفعل طريقة لإدارة كلمات المرور القوية عبر عشرات الحسابات هي استخدام مدير كلمات مرور مخصص. تُنشئ هذه الأدوات بيانات الاعتماد وتخزنها وتملأها تلقائياً دون أن تحتاج لحفظ أي شيء سوى كلمة مرور رئيسية واحدة.
فوائد استخدام مدير كلمات المرور:
توليد كلمات مرور عشوائية حقاً بأي طول
تخزين بيانات الاعتماد بشكل مشفر
ملء بيانات تسجيل الدخول تلقائياً عبر الأجهزة
تنبيهك عند إعادة استخدام كلمة مرور
مراقبة بيانات الاعتماد المعرضة في اختراقات البيانات
كلمة المرور الوحيدة التي تحتاج لتذكرها هي كلمة المرور الرئيسية للمدير نفسه. اجعلها بأقوى ما يمكن باستخدام طريقة عبارة المرور.
كيفية إنشاء كلمة مرور قوية لمدير كلمات المرور الخاص بك
كلمة مرورك الرئيسية تستحق اهتماماً إضافياً. استخدم هذا النهج:
اختر ست كلمات عشوائية تماماً وغير مترابطة.
أضف رقمين ورمزين بين كلمات مختلفة.
استهدف 20 حرفاً على الأقل إجمالاً.
اكتبها على ورقة واحفظها في مكان آمن فيزيائياً.
لا تخزّن كلمة المرور الرئيسية رقمياً أبداً.
نصائح احترافية: إنشاء وإدارة كلمات مرور قوية
لا تُعد استخدام كلمة مرور واحدة عبر مواقع متعددة: يمكن لاختراق واحد في موقع أن يعرّض كل حساب يشارك تلك الكلمة. بيانات اعتماد فريدة لكل حساب قاعدة غير قابلة للتفاوض.
غيّر كلمات المرور بعد أي إشعار اختراق: إذا تلقيت إشعاراً بأن خدمة ما تعرضت للاختراق، حدّث تلك الكلمة فوراً، حتى لو لم تكن متأكداً من تأثر حسابك.
استخدم المصادقة الثنائية إلى جانب كلمات المرور القوية: كلمة مرور قوية مع 2FA تخلق حاجزين منفصلين يجب على المهاجمين تجاوزهما. تدعم معظم الخدمات الرئيسية تطبيقات المصادقة أو رموز الرسائل النصية.
راجع كلمات المرور المحفوظة بانتظام: عادة ما تتضمن مديرات كلمات المرور تقرير صحة يحدد كلمات المرور الضعيفة أو المكررة أو المخترقة. راجعه مرة واحدة على الأقل شهرياً وحدّث أي بيانات اعتماد مُعلَّمة.
أخطاء شائعة يرتكبها مستخدمو كلمات المرور القوية
إنشاء كلمة مرور قوية لموقع واحد وإعادة استخدامها في كل مكان. حتى أكثر كلمة مرور تعقيداً تصبح خطراً إذا استُخدمت عبر حسابات متعددة. الحل: استخدم كلمة مرور فريدة لكل حساب على حدة، يُولّدها مدير كلمات مرور.
الاعتماد على استبدالات مثل @ بدل a أو 3 بدل e. أدوات الاختراق مصممة لأخذ هذه الاستبدالات بعين الاعتبار. توفر أماناً إضافياً ضئيلاً تقريباً. الحل: استخدم عشوائية حقيقية بدلاً من استبدالات أحرف متوقعة.
تخزين كلمات المرور في ملف نصي عادي أو جدول بيانات. المستند غير المشفر عرضة للاختراق مثل ملاحظة لاصقة على الشاشة. الحل: استخدم مدير كلمات مرور موثوقاً بتشفير كامل لتخزين كل بيانات الاعتماد.
كيف تعمل كلمات المرور القوية ضد طرق الهجوم الحقيقية
فهم أنواع هجمات كلمات المرور الأكثر شيوعاً
عندما تعرف كيف يخترق المهاجمون كلمات المرور، يصبح من الأسهل بكثير فهم لماذا تهم قواعد محددة (مثل الطول والعشوائية) إلى هذا الحد. هناك عدة طرق أساسية مستخدمة:
هجمات القوة الغاشمة تجرب بشكل منهجي كل تركيبة ممكنة من الأحرف. يمكن اختراق كلمة مرور من 8 أحرف بالقوة الغاشمة خلال ساعات. كلمة مرور من 16 حرفاً بأنواع أحرف مختلطة ستستغرق آلاف السنين بالأجهزة الحالية.
هجمات القاموس تختبر الكلمات والعبارات الشائعة وكلمات المرور المعروفة من قواعد بيانات الاختراقات. إذا كانت كلمة مرورك تحتوي على أي كلمة حقيقية، فهي عرضة لهذه الطريقة.
حشو بيانات الاعتماد يستخدم أزواج اسم المستخدم وكلمة المرور المسربة في اختراقات بيانات سابقة لمحاولة تسجيل الدخول لخدمات أخرى. هذا هو سبب خطورة إعادة استخدام كلمات المرور عبر الحسابات إلى هذا الحد.
مهاجم لديه بريدك الإلكتروني وكلمة مرورك من خدمة بث مخترقة سيختبر فوراً تلك التركيبة على مواقع البنوك والبريد الإلكتروني والتسوق.
يمكن للأدوات الآلية اختبار آلاف التركيبات في الثانية ضد بوابات تسجيل الدخول عبر الإنترنت.
حتى كلمات المرور الفريدة والمعقدة من موقع واحد تصبح خطراً إذا أُعيد استخدامها في مكان آخر.
كيفية إنشاء كلمة مرور قوية تقاوم كل نوع هجوم
كلمة المرور التي تتغلب على أنواع الهجمات الثلاثة جميعاً في آن واحد يجب أن تكون:
طويلة بما يكفي لجعل القوة الغاشمة غير عملية حسابياً (16+ حرفاً)
عشوائية بما يكفي بحيث لا ينطبق أي قاموس أو عبارة معروفة (عبارة مرور بكلمات غير مترابطة)
فريدة بحيث أن اختراق حساب واحد لا يمكن أن يعرّض غيره (كلمة مرور واحدة لكل موقع)
هذه المتطلبات الثلاثة معاً، المطبقة باستمرار، تقضي على الغالبية العظمى من الهجمات القائمة على بيانات الاعتماد. علاوة على ذلك، يجعل مدير كلمات المرور الحفاظ على هذا المعيار عبر عشرات الحسابات أمراً عملياً تماماً.
كيفية إنشاء كلمة مرور قوية: المصادقة الثنائية كخط دفاع ثانٍ
لماذا لا تكفي كلمات المرور القوية وحدها
حتى أكثر كلمة مرور قوية إنشاءً بشكل مثالي يمكن اختراقها دون أي خطأ منك. يمكن لاختراقات البيانات، وهجمات التصيّد، وبرمجيات تسجيل المفاتيح أن تعرّض بيانات الاعتماد بغض النظر عن جودتها. المصادقة الثنائية (2FA) تعالج هذه الثغرة.
مع تفعيل 2FA، لا يمكن للمهاجم الذي حصل على كلمة مرورك تسجيل الدخول دون امتلاك أيضاً جهازك الفعلي أو الوصول لتطبيق المصادقة الخاص بك. هذه الخطوة التحققية الإضافية تحد بشكل كبير من الضرر الذي يمكن أن تسببه كلمة مرور مخترقة.
خيارات 2FA تشمل:
تطبيقات المصادقة (الأكثر أماناً: Google Authenticator، Authy، Microsoft Authenticator)
رموز التحقق عبر الرسائل النصية (مريحة، لكن عرضة لهجمات تبديل شريحة SIM)
مفاتيح الأمان المادية (أقصى أمان للحسابات عالية المخاطر)
إشعارات الدفع من تطبيق موثوق على جهاز منفصل
فعّل 2FA على كل حساب يوفره، بدءاً من بريدك الإلكتروني والبنك ووسائل التواصل الاجتماعي الرئيسية. توفر أنواع الحسابات الثلاثة هذه أكبر وصول لهويتك الرقمية الشاملة إذا تعرضت للاختراق.
كيفية إنشاء كلمة مرور قوية مع Norton وExitLag
يتضمن Norton 360 For Gamers مدير كلمات مرور متكاملاً بالكامل مدمجاً مباشرة في مجموعة الأمان. يتعامل مع توليد وتخزين وملء كلمات المرور القوية تلقائياً لكل حساب تستخدمه.
بالإضافة إلى التخزين، تفحص مراقبة الويب المظلم من Norton بنشاط قواعد بيانات الاختراقات المعروفة عن عناوين بريدك الإلكتروني وبيانات اعتمادك. إذا ظهرت أي من كلمات مرورك في مجموعة بيانات مسربة، تتلقى تنبيهاً فورياً حتى تتمكن من التصرف قبل حدوث الضرر.
يضيف ExitLag طبقة مكمّلة عبر تحسين الاتصال بين جهازك وخوادم الألعاب. لأن ExitLag يوجّه حركة مرورك عبر أسرع مسار متاح في الوقت الفعلي، فإنه يقلل أيضاً التعرض للاعتراض على مستوى الشبكة خلال جلسات اللعب.
لا تحل أي أداة محل الأخرى. يحمي Norton هويتك وبيانات اعتمادك. يضمن ExitLag استقرار وتحسين اتصالك. معاً، يشكلان حزمة حماية كاملة لأي شخص يأخذ الأمان الرقمي على محمل الجد.
احصل على كليهما مع ExitLag + Norton 360 For Gamers.
كيفية إنشاء كلمة مرور قوية: خطوتك التالية
كيفية إنشاء كلمة مرور قوية هي مهارة تعود بالنفع عبر كل حساب تملكه. البدء بعبارة مرور، واستخدام مدير كلمات مرور، وتفعيل المصادقة الثنائية، ومراقبة الاختراقات يمنحك دفاعاً لا يستطيع معظم المهاجمين التغلب عليه ببساطة.
الاستثمار ضئيل. الحماية التي يوفرها ضد فشل كيفية إنشاء كلمة مرور قوية، وسرقة بيانات الاعتماد، والاستيلاء على الحساب كبيرة.
جميع الصور المستخدمة في هذه التدوينة ملك لأصحابها المعنيين وتُستخدم لأغراض إعلامية وتعليمية فقط. لا تعني تأييداً أو ارتباطاً بأصحاب الحقوق.
هل لديك أسئلة أو تريد التواصل مع لاعبين آخرين؟ انضم إلى النقاش في منتدى ExitLag!