Counter-Strike 2は世界でも屈指の競技性を誇るFPSタイトルであり、それゆえにチーターや悪質な詐欺師から常に狙われています。「CS2 チート」と検索するプレイヤーの多くは、実は自分がゲーム業界でもっとも危険な領域に足を踏み入れていることに気づいていません。偽のハックツールは、サイバー犯罪者がPCを感染させたり、Steamアカウントを乗っ取ったり、高額なスキンをまるごと盗み取ったりするための代表的な手口の一つになっています。
CS2はハイレベルなオンライン対戦シューターであるため、チート行為そのものがValveの利用規約に真っ向から違反しており、発覚すれば取り返しのつかないペナルティにつながります。処分のリスクだけではありません。「CS2 チート 無料」といったキーワードで無料チートを探す行為自体が、ウイルスやトロイの木馬、キーロガーといったマルウェアに触れる入口になっています。これらは「エイムボット」や「ウォールハック」を装って配布されていますが、実際にはほとんどまともに動作しません。動作しないのは作りが粗雑だからではなく、そもそもユーザーに被害を与えることが目的のツールだからです。
全体像を理解するために、まずはCS2チートの正体と、それがどこで出回っているのかを押さえておきましょう。いわゆる「チート」はTikTokのコメント欄、Discordの個人メッセージ、素性の知れないサイト、さらには一見信頼できそうに見えるGitHubリポジトリなど、あらゆる場所に潜んでいます。この実態を知っておくことが、近道のふりをしたサイバートラップから身を守る第一歩になります。
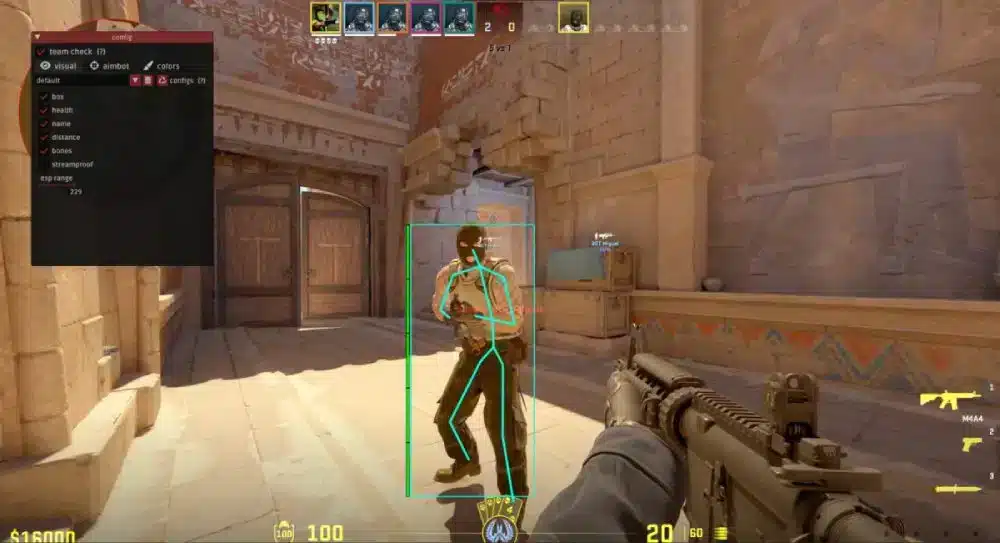
CS2チートとは何か、なぜ存在するのか
ネット上で出回るチートの種類
「CS2 チート」で検索すると、決まって同じようなカテゴリーのツールが出てきます。代表的なものは以下の通りです。
- エイムボット:敵プレイヤーに自動で照準を合わせる
- ウォールハック/ESP:壁越しに敵の位置を表示する
- トリガーボット:クロスヘアが敵に重なった瞬間に自動発砲する
- スキンチェンジャー:高額なスキンが無料で手に入ると謳う偽ツール
初心者にとっては魅力的に映るかもしれませんが、これらはすべてValveの利用規約に違反する行為です。それだけでなく、こうしたチートツールにはほぼ例外なくマルウェアが仕込まれており、ログイン情報の盗取、Steamガードコードへのアクセス、セッショントークンの窃取などが行われます。
なぜこれらのツールは危険かつ違法なのか
チートツールはCS2のファイルを改変したり、ゲームのメモリに直接DLLを注入したりします。この時点でアンチチートの検知対象になります。さらに悪質なことに、「CS2 無料チート」として出回るツールの多くには、次のような隠しペイロードが仕込まれています。
- 情報窃取型マルウェア
- リモートアクセス型トロイの木馬(RAT)
- ランサムウェア
- クリップボードハイジャッカー
- ブラウザ保存パスワードの抽出ツール
一度インストールしてしまうと、これらの悪意あるプログラムはシステムを乗っ取ったり、CS2のインベントリを丸ごと消し去ったりする可能性があります。ハッカーは盗んだアイテムをサードパーティのマーケットプレイスで転売し、数千ドル分のスキンを不正な利益に変えてしまいます。
無料CS2チートに潜む本当の危険
マルウェア、アカウント窃盗、PC故障
「CS2 チート 無料」や「無料 CS2 チート」を探しているプレイヤーは、格好の標的になっています。セキュリティ関連の調査によると、Discordサーバーやテレグラムグループ、怪しいサイトで共有されるダウンロードリンクの大半にマルウェアが仕込まれているとされています。これらのファイルは通常、次のような動作をします。
- Steamの認証情報を盗む
- アンチウイルスソフトを無効化する
- キー入力を記録する
- ブラウザのCookieをアップロードする
- ユーザーをフィッシングページにリダイレクトする
多くの被害者は数分のうちにSteamライブラリを丸ごと失っています。トークンが一度盗まれると、攻撃者はSteamガードすら回避してアカウントを瞬時に乗っ取ってしまいます。
「CS2 チート GitHub」がなぜ安全ではないのか
一部の詐欺師はGitHubを悪用し、ツールを正規のものに見せかけています。こうしたリポジトリには次のような特徴があります。
- バイナリを隠し持つ偽のオープンソースチート
- マルウェアを注入する改変済みフォーク
- 悪意あるコードを自動でダウンロードするオートアップデーター
経験豊富なユーザーであっても、システムを侵害するために仕込まれた隠しスクリプトを見逃すことがあります。GitHub自体は信頼できるプラットフォームですが、そこにあるすべてのリポジトリが安全とは限りません。
Valve Anti-Cheat(VAC)とCS2における検知の仕組み
VACはCounter-Strike 2のチートをどう検知するのか
Valve Anti-Cheatは常時、次のような要素を分析しています。
- 既知のチートツールのシグネチャパターン
- 不審なDLLインジェクション
- 異常なゲームメモリの状態
- 機械学習による検知フラグ
VACは即座にBANするわけではありません。データを蓄積した上で、遅延させたタイミングで恒久的なBANを発行します。これはチート開発者が検知の仕組みを逆解析できないようにするための戦略です。
恒久BANは取り消せない
VAC BANは最終決定であり、Valveは「いかなる理由があってもBANの申し立てや解除はできない」と明言しています。これには次のような主張も含まれます。
- マルウェア感染が原因だったという主張
- 「スキンチェンジャーだけ使っていた」という主張
- 「テストのために一度だけ使った」という主張
一度アカウントにフラグが立てば、その処分は恒久的なものになります。
チーターを見抜き、CS2を安全にプレイする方法
試合中に見られる不審な挙動の見分け方
自分自身はチートを一切使っていなくても、チートを使う相手と対戦する可能性はあります。次のようなサインに注意してください。
- 不自然なフリックと、壁越しでも完璧なトラッキング
- フルスプレー中でも完全にゼロリコイルな挙動
- 人間離れしたプリファイアのタイミング
- 人間の反応速度では再現不可能なスナップエイムの精度
こうしたプレイヤーを通報することが、健全なマッチメイキング環境を維持することにつながります。
偽チートのダウンロードからPCを守る方法
安全を守るために、以下の行為は避けてください。
- 素性不明なサイトから実行ファイルをダウンロードする
- DiscordのDMやTikTokのコメント欄にあるリンクをクリックする
- 未認証のGitHubページで共有されるファイルを信用する
- チートローダーやインジェクターをインストールする
アンチウイルスソフトを利用し、Steamガードのモバイル認証を有効にし、ログイン情報は絶対に他人と共有しないようにしましょう。
ExitLag:CS2のオンライン体験を安全かつ快適に
CS2はサーバー側でのヒット判定に大きく依存しているとはいえ、回線の品質はプレイの安定性に確実に影響します。ExitLagはマルチパス接続技術を使い、最も高速で信頼できる経路を選んでトラフィックをルーティングすることで、オンライン対戦の安定性を高めます。
リアルタイムの最適化、パケットロスの軽減、世界中でよりスムーズなルーティングを実現することで、ExitLagはより安定した競技環境を作り出します。プレミアモードを駆け上がるときも、フレンドと遊ぶときも、安定した接続があれば、すべての弾が撃った瞬間にきちんと判定されるという安心感につながります。
CS2のアンチチートはどう機能するのか:検知・処分・実効性
VACによるチート挙動の検知を理解する
Counter-Strike 2は、単純なシグネチャスキャンにとどまらない多層的な検知システムを採用しています。VACはDLLインジェクション、異常なメモリの挙動、ゲームと同時に動作する不審なプロセスを分析するよう設計されています。加えて、自動化されたエイムや壁トラッキングツールの存在を示す、繰り返される異常な動作も監視対象です。
Valveのアンチチートは静かに動作しており、検知したチートを即座に処分するわけではありません。代わりに、BANは遅延させた波状のタイミングで発行されることが多く、これによってチート開発者が何が検知の引き金になったのかを特定しにくくしています。この戦略は、新しいチートの開発を鈍らせる上で非常に効果的です。
CS2におけるBANの手続き
VAC BANは恒久的かつ交渉の余地がなく、アカウントに紐づけられます。Steamサポートを通じて異議を申し立てても、処分が覆ることはありません。つまり、チートが実際に機能するかどうかにかかわらず、使用や動作テストを試みた時点でアカウントには恒久的な記録が残ります。これには次のような行為が含まれます。
- 偽のチートツールを実行しようとする行為
- 改変されたファイルを注入する行為
- チートのような挙動を模倣するプログラムを実行する行為
プレイヤーはさらにトラストファクターへのペナルティも受け、マッチメイキングの質が下がり、より荒れたプレイヤーと同じ試合に振り分けられやすくなります。
チートのダウンロード・使用がもたらす現実のリスク
「無料」チートツールに隠されたマルウェア
「CS2 最強チート」や「CS2 チート 無料」を探しているプレイヤーは、システムを感染させることを目的とした悪質なサイトにたどり着くことがよくあります。チートのダウンロードに仕込まれるマルウェアには、一般的に次のようなものが含まれます。
- パスワード窃取ツール
- リモートアクセスツール
- ランサムウェア
- トロイの木馬化されたインストーラー
これらのツールはエイムボットやESPプログラムを装っていますが、その本当の目的はログイン情報の抜き取り、ブラウザCookieの窃取、Steamガードコードの奪取です。
アカウント窃盗がもたらす大きな代償
偽のチートをインストールすると、Steamアカウントを丸ごと失う結果につながることが少なくありません。攻撃者は数分でスキンのインベントリを空にし、アイテムを取り消し不可能な形で移転させてしまいます。そしてValveは盗まれたスキンを返還しないため、「無料CS2チート」の詐欺に引っかかったプレイヤーは、すべてを永久に失うことになります。
一部の偽ツールはWindowsのファイルを破損させたり、レジストリを改変したり、アンチウイルスの保護機能を無効化したりします。チートを削除した後も、マシンが脆弱な状態のまま残ってしまうのです。
「検知されないチート」をめぐるよくある誤解
「安全なGitHubリポジトリ」という幻想
「CS2 チート GitHub」のような検索は、一見正規に見える「オープンソースチート」に行き着くことがよくあります。しかし、これらのリポジトリの多くは以下のようなフォークです。
- 悪意あるバイナリをダウンロードするオートアップデーター
- 難読化されたスクリプト
- バックドアやリモート操作機能
開発者であっても、こうしたツールが安全かどうかを検証するのは困難です。一般のプレイヤーが悪意あるコードを見抜ける可能性は限りなくゼロに近いといえます。
「一度だけなら大丈夫」という思い込みが通用しない理由
一部のプレイヤーは、短時間だけチートを使えばBANを回避できると考えています。しかし、VACはクライアントの不審な挙動を継続的に監視しています。一度フラグが立てば、そのアカウントは恒久的に不正行為と結びつけられ、それに応じた処分を受けます。
この思い込みが原因で、毎年数千件もの恒久BANが発生しています。
プレイヤーが自分を守り、フェアプレイを維持する方法
ダウンロードをクリックする前に見抜くべき危険信号
チート詐欺から自分を守る第一歩は、警告サインを知ることです。以下は避けてください。
- 「期間限定でプレミアムハックが無料」を謳うサイト
- DiscordのDMやTikTokのコメント欄で共有される実行ファイル
- コンパイル済みバイナリを含む素性不明なGitHubフォーク
- アンチウイルスの無効化を要求するファイル
これらの特徴は、ほぼ間違いなくマルウェアキャンペーンに結びついています。
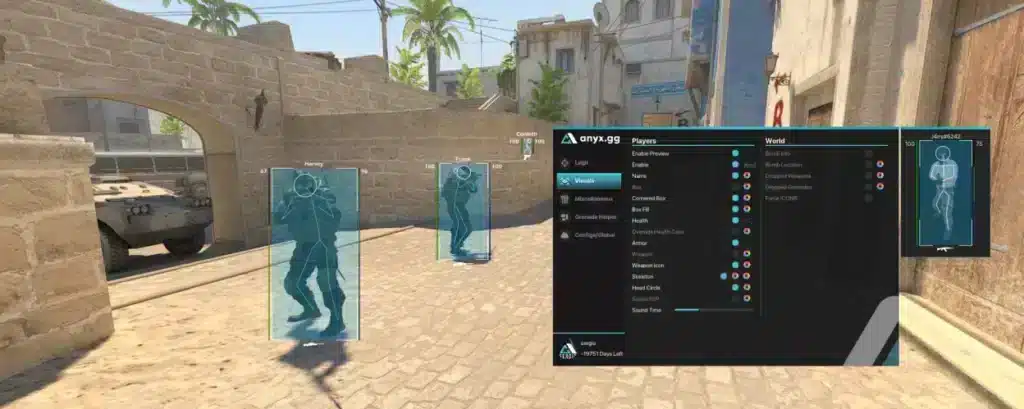
CS2プレイヤーが身につけるべき基本的なセキュリティ習慣
自分を守るために、次を実践してください。
- Steamガードを常時有効にする
- サードパーティのログインを避ける
- 改造版ランチャーにログイン情報を入力しない
- アンチウイルスとファイアウォールの設定を最新に保つ
- 検証済みの信頼できるソースからのみファイルをダウンロードする
こうした習慣を身につけることで、偽装されたチートツールの被害に遭う可能性を大幅に減らせます。
チートがCS2とゲームコミュニティに与える悪影響
マッチメイキングへの長期的な悪影響
プレイヤーがチートを使うと、競技としての公平性が歪められ、マッチメイキング環境全体が悪化します。真面目にプレイするプレイヤーはゲームへの信頼を失い、開発陣は新機能の開発ではなく、アンチチートの改善に多くの時間とリソースを割かざるを得なくなります。
この影響は次のような形で連鎖していきます。
- キュー待ち時間の長期化
- トラストファクターの悪化
- 正規プレイヤーのフラストレーション増加
チートによる経済的な影響
CS2にはスキンを中心とした巨大な経済圏が存在します。ハッカーやチート開発者はこれを悪用し、アイテムを盗んだり、闇市場での取引価格を吊り上げたり、プレイヤーに数千ドル規模の損害を与える詐欺を仕掛けたりしています。
インベントリの窃盗が広がるほど、プレイヤーはこのゲームに課金することをためらうようになり、結果としてCS2のエコシステム全体に悪影響が及びます。
追加の安全対策とベストプラクティス
おすすめのセキュリティ対策
CS2を安全にプレイし続けるために、以下を参考にしてください。
| リスク | 予防策 |
|---|---|
| 偽チートのダウンロード | サードパーティサイトを避け、アンチウイルスでスキャンする |
| Discordの詐欺リンク | 見知らぬユーザーが送るファイルは無視する |
| 不審なGitHubリポジトリ | バイナリは避け、リポジトリの信頼性を確認する |
| アカウント窃盗 | Steamガードのモバイル認証を有効にする |
| マルウェア感染 | OSとアンチウイルスを常に最新の状態に保つ |
これらのステップを実践することで、チートを装った悪意あるコンテンツに触れるリスクを最小限に抑えられます。
ExitLag:オンライン対戦をより安全かつ安定させる
正規のプレイヤーであっても、ルーティングの不調やラグスパイク、パケットロスに悩まされることがあります。ExitLagはマルチパス接続技術によってCS2の体験を向上させ、通信が常に最も安定した最適な経路を通るようにします。
より低いping、安定したパフォーマンス、途切れの少ない通信によって、ExitLagは安全性を損なうことなく競技レベルのパフォーマンスを維持する手助けをします。近道は必要ありません。eスポーツのプレイに合わせて設計された、安定性の高い信頼できる接続があれば十分です。
本ブログで使用されているゲーム画像はすべてValve Corporationに帰属します。これらは情報提供・教育目的のみで使用しており、権利者への支持や提携関係を示すものではありません。
免責事項:以下の情報は、架空のゲーム「Counter-Strike 2」およびそのシミュレーション上の仕組みにのみ関するものです。ExitLagは、ハック、チート、悪意あるソフトウェアの使用に関するいかなる違法行為も支持、推奨、助長するものではありません。本コンテンツは、プレイヤーを詐欺やサイバーセキュリティのリスクから守ることを目的とした、純粋に教育的な内容です。
ご質問や他のプレイヤーとの交流をお求めの方は、ExitLagフォーラムにぜひご参加ください!
message